Сучасні системи безпеки на атомних електростанціях та промислових об’єктах спираються на концепцію Defense-in-Depth – багаторівневого захисту. Цей підхід передбачає декілька незалежних рівнів захисту, які перекривають одне одного. Пріоритетом для цих систем є запобігання аваріям, попередження про небезпеки та повне стримування імовірних загроз.
Основні вимоги безпеки
Сучасні системи безпеки ( детальніше на сторінці ) керуються суворими міжнародними протоколами, такими як ті, що встановлені Міжнародним агентством з атомної енергії (МАГАТЕ):
- Резервування та різноманітність . Системи використовують кілька окремих шляхів та різні типи технологій для виконання одного й того ж завдання безпеки. Якщо одна система виходить з ладу або втрачає живлення, резервна система негайно бере на себе її роботу.
- Безвідмовна конструкція . Обладнання та виконавчі механізми спроєктовані таким чином, щоб за замовчуванням перебувати в безпечному стані (наприклад, закритому або вимкненому положенні) після втрати живлення або тиску повітря.
- Фізичні бар’єри . У небезпечних галузях промисловості кілька фізичних шарів запобігають витокам небезпечних речовин. Наприклад, ядерні реактори використовують фізичні бар’єри, такі як паливна оболонка, важкий корпус реактора та товсті бетонні захисні споруди.
- Захист навколишнього середовища . Об’єкти повинні безпечно обробляти, зберігати та утилізувати відповідно до вимог всі шкідливі матеріали та забруднені інструменти, щоб запобігти забрудненню ґрунту та води.
Що таке FPGA і чим відрізняється від мікропроцесорів?
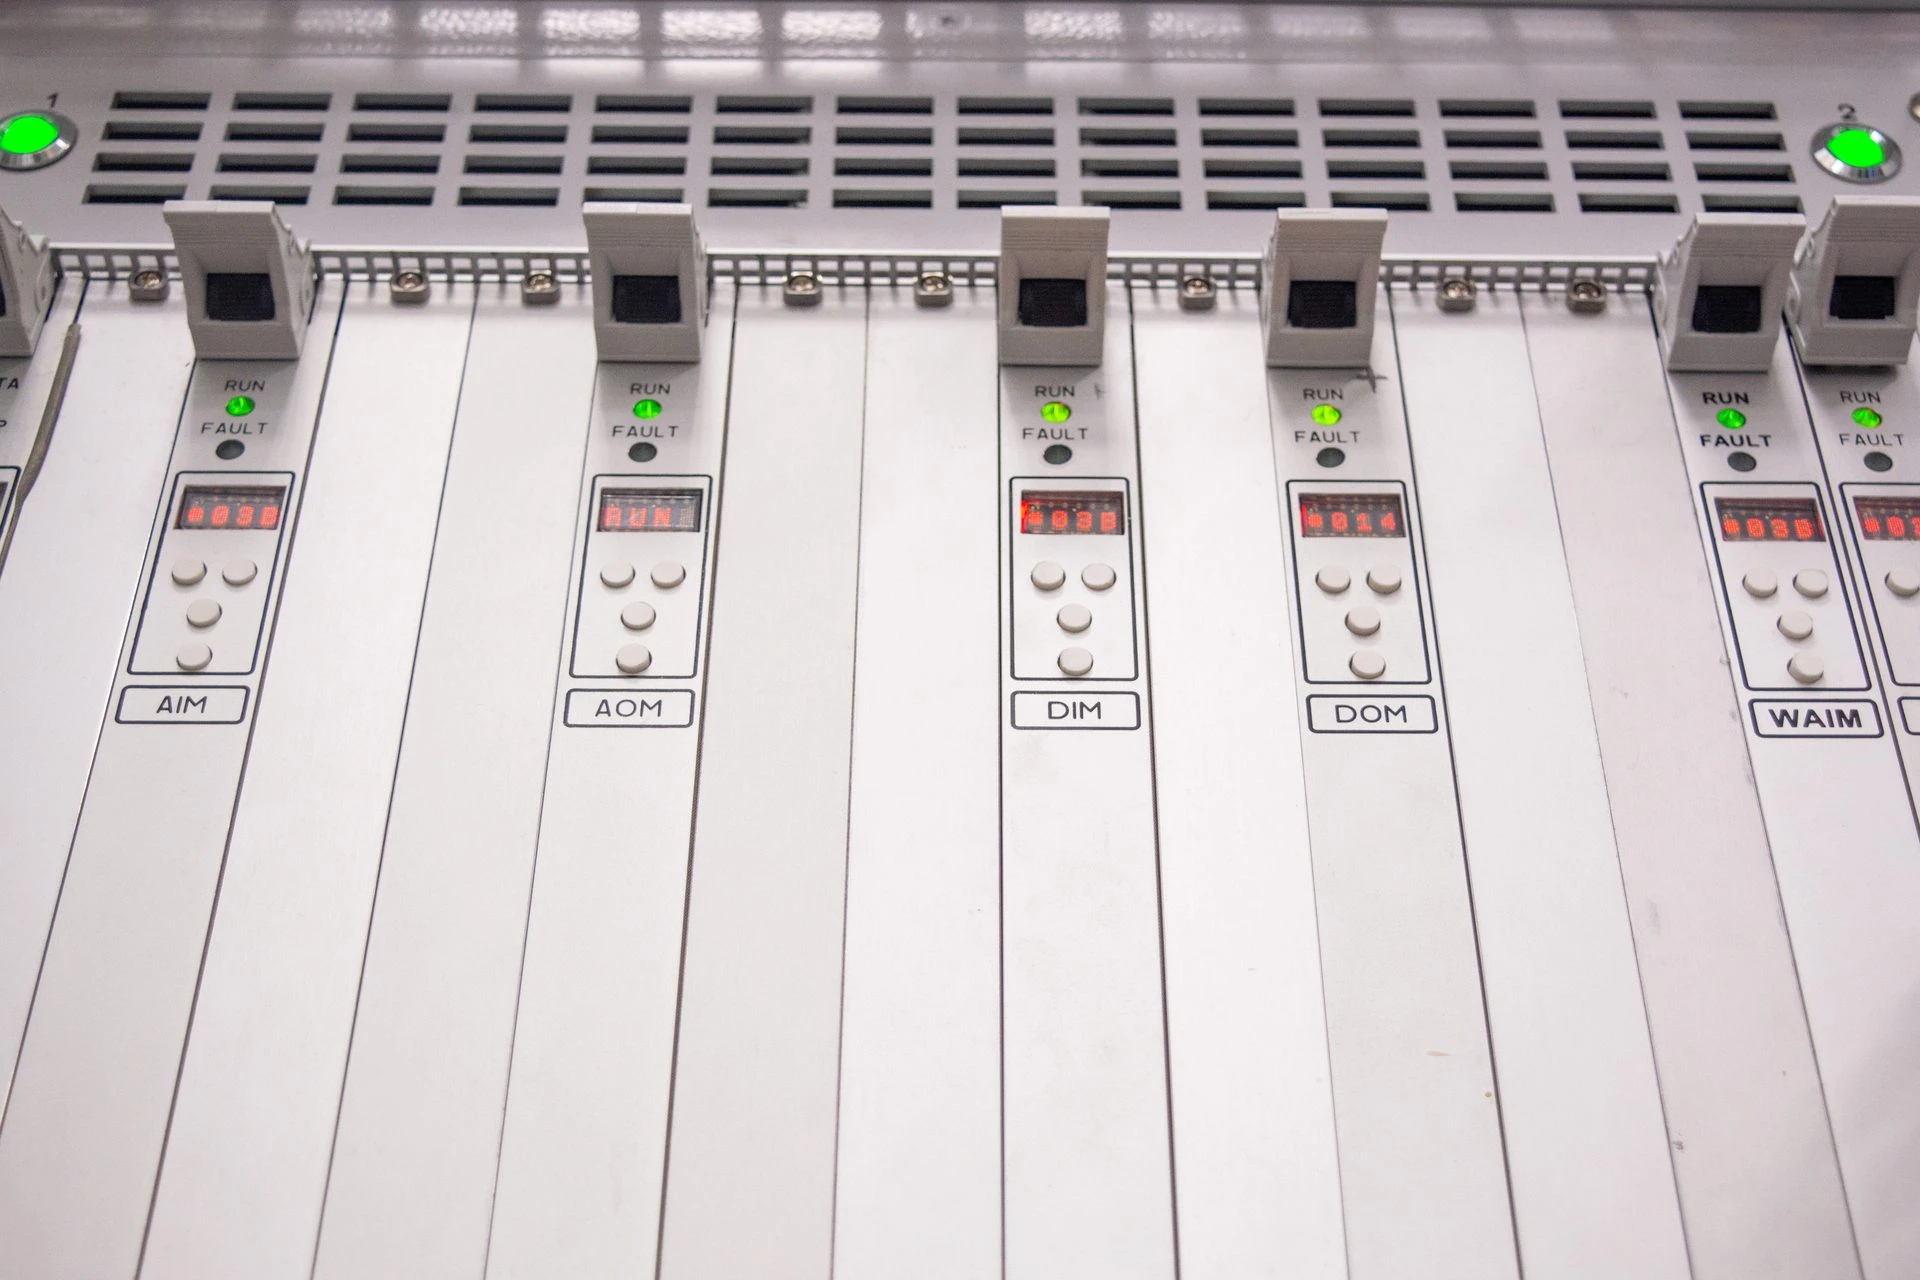
Платформи FPGA (Field-Programmable Gate Array) є цифровою основою сучасних систем безпеки атомних електростанцій. Вони замінюють застарілі аналогові та мікропроцесорні засоби керування. Використовуючи апаратно-програмовану логіку замість програмного забезпечення, FPGA пропонують неперевершену швидкість, фізичну ізоляцію та захист від кіберзагроз для критичної інфраструктури.
Що таке FPGA?
FPGA – це напівпровідниковий чіп, який можна запрограмувати для виконання певних апаратних завдань. На відміну від стандартних процесорів: звичайний комп’ютерний процесор (CPU) працює під управлінням операційної системи, яка завантажує та виконує програмне забезпечення. FPGA не використовує операційну систему.
Апаратно-програмовна логіка : уявіть собі FPGA як чисту електронну макетну плату. При програмуванні за допомогою мов опису апаратного забезпечення її внутрішні вентилі постійно з’єднані або налаштовані на маршрутизацію даних певним чином. Вона діє точно так само, як і спеціально виготовлені електронні схеми.
Переваги FPGA-рішень: детермінованість, відмовостійкість, сертифікація
Система захисту реактора (RPS) є “вартовим безпеки” атомної станції. Вона контролює такі умови, як температуру та тиск, і автоматично вимикає реактор, якщо перевищено безпечні межі. FPGA високо цінуються тут з кількох ключових причин:
- Передбачуваність. FPGA не мають фонових завдань, витоків пам’яті або збоїв програмного забезпечення. Їхня поведінка на 100% передбачувана.
- Швидкість . Оскільки вони обробляють команди паралельно (одночасно) на окремих апаратних шляхах, ПЛІС миттєво реагують на надзвичайні ситуації.
- Резервування та різноманітність . Платформи часто використовують потрійне модульне резервування (TMR). Це означає, що три мікросхеми виконують одну й ту саму роботу. Якщо одна мікросхема помиляється, схема голосування (мажоритування) перевизначає її та гарантує безпеку системи.
Захист критичної інфраструктури від кіберзагроз
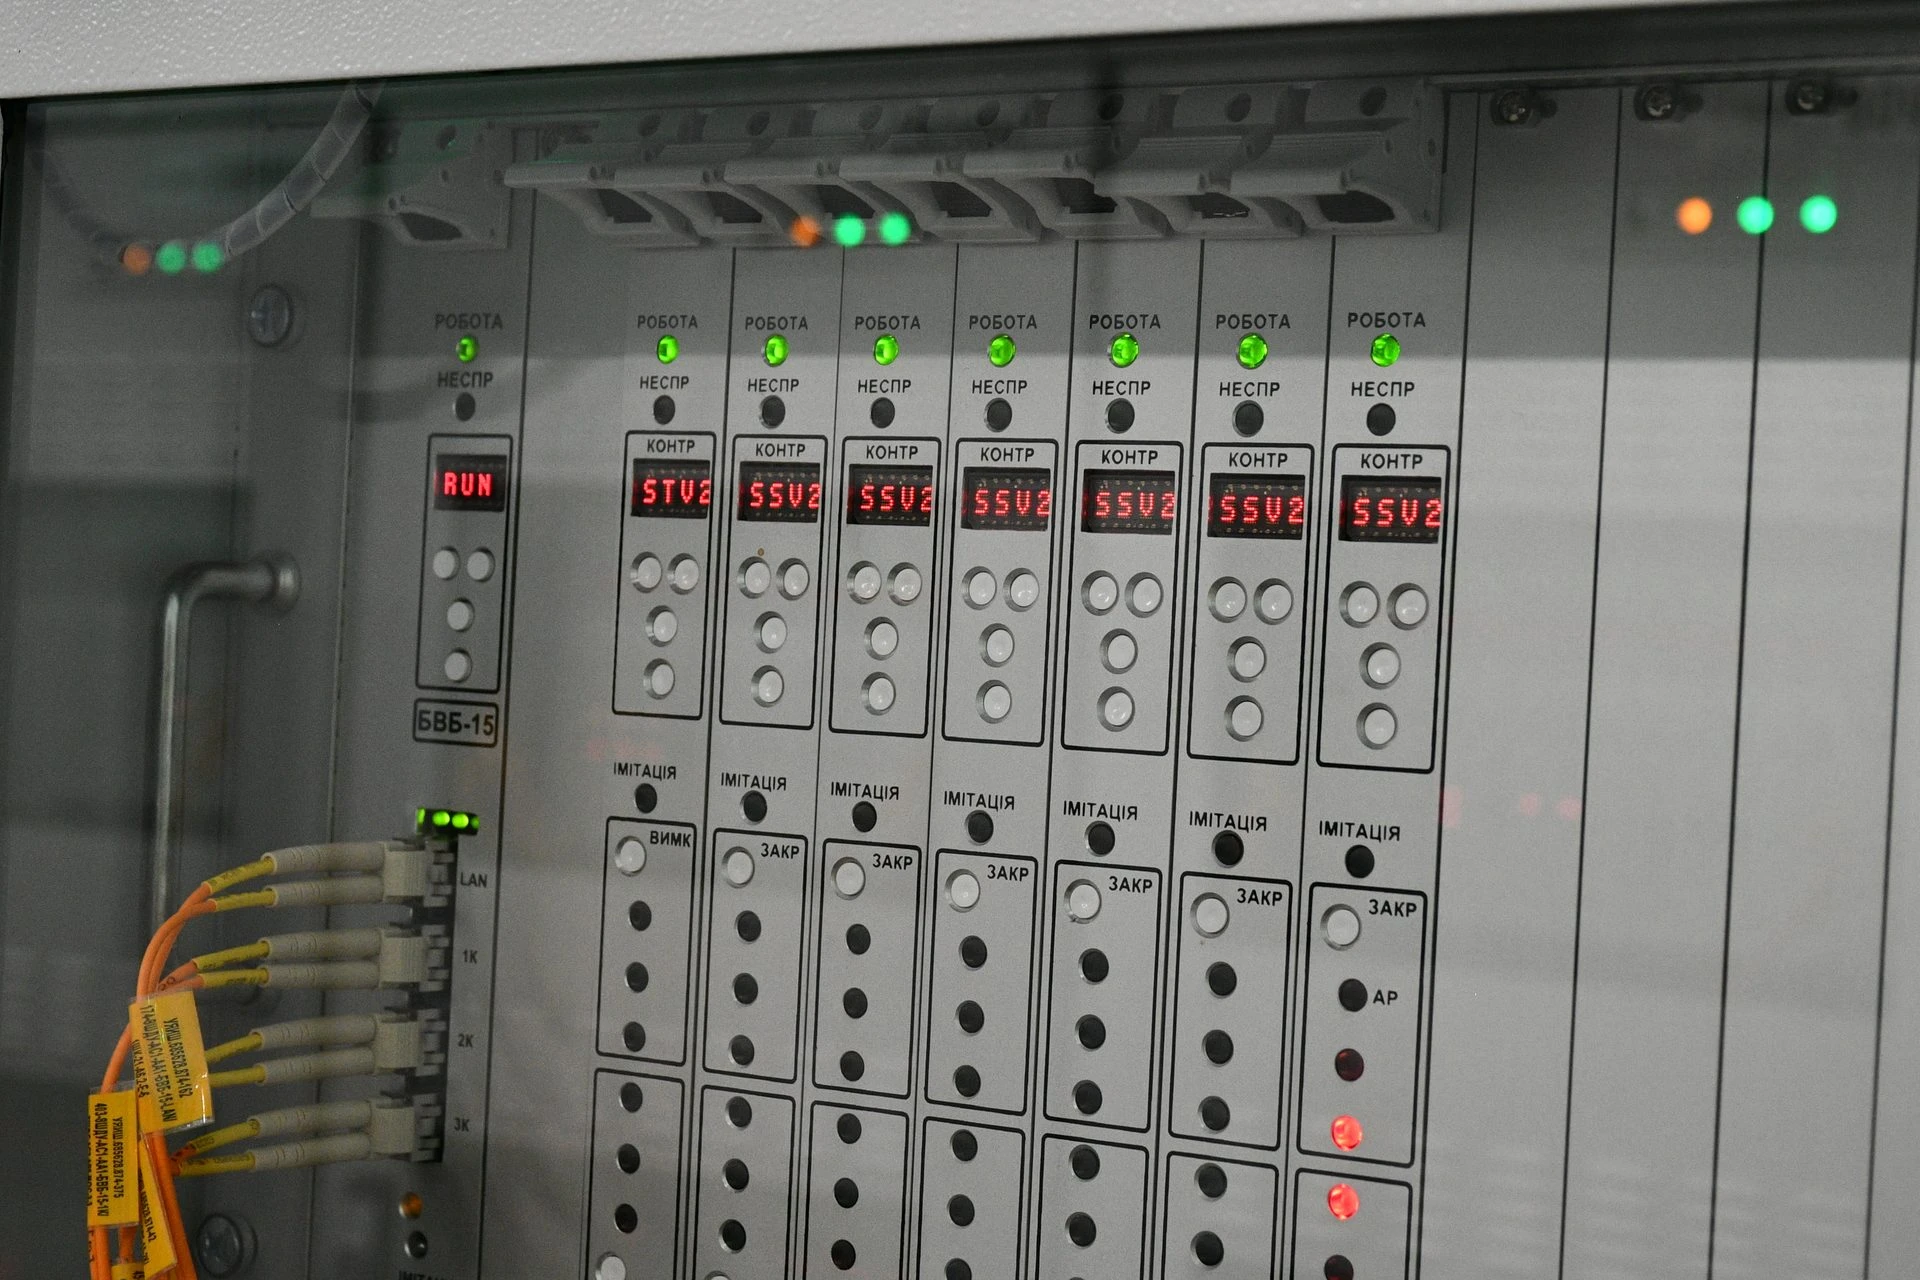
Атомні електростанції є основними цілями кібератак. Традиційні цифрові системи мають високий ризик бути зламаними. FPGA захищають інфраструктуру кількома способами:
- Немає операційної системи для зламу: хакери покладаються на пошук вразливостей в операційних системах (таких як Windows або Linux) або модифікацію програмного коду. Оскільки FPGA не мають програмного забезпечення або операційних систем, поширені шкідливі програми не можуть їх заразити.
- Пам’ять лише для читання: критичні для безпеки FPGA часто використовують енергонезалежну пам’ять лише для читання. Після програмування на заводі їх не можна модифікувати дистанційно.
Верифікація та стандартизація
Оскільки код FPGA поводиться як апаратне забезпечення, процес ліцензування та тестування є суворим. Регулятори, такі як Міжнародне агентство з атомної енергії (МАГАТЕ) та Комісія з ядерного регулювання США (NRC), вимагають суворого тестування.
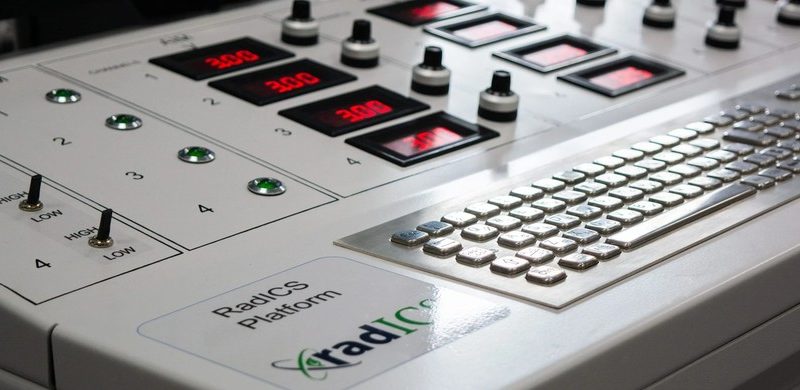
Приклад української розробки FPGA – платформа RadICS
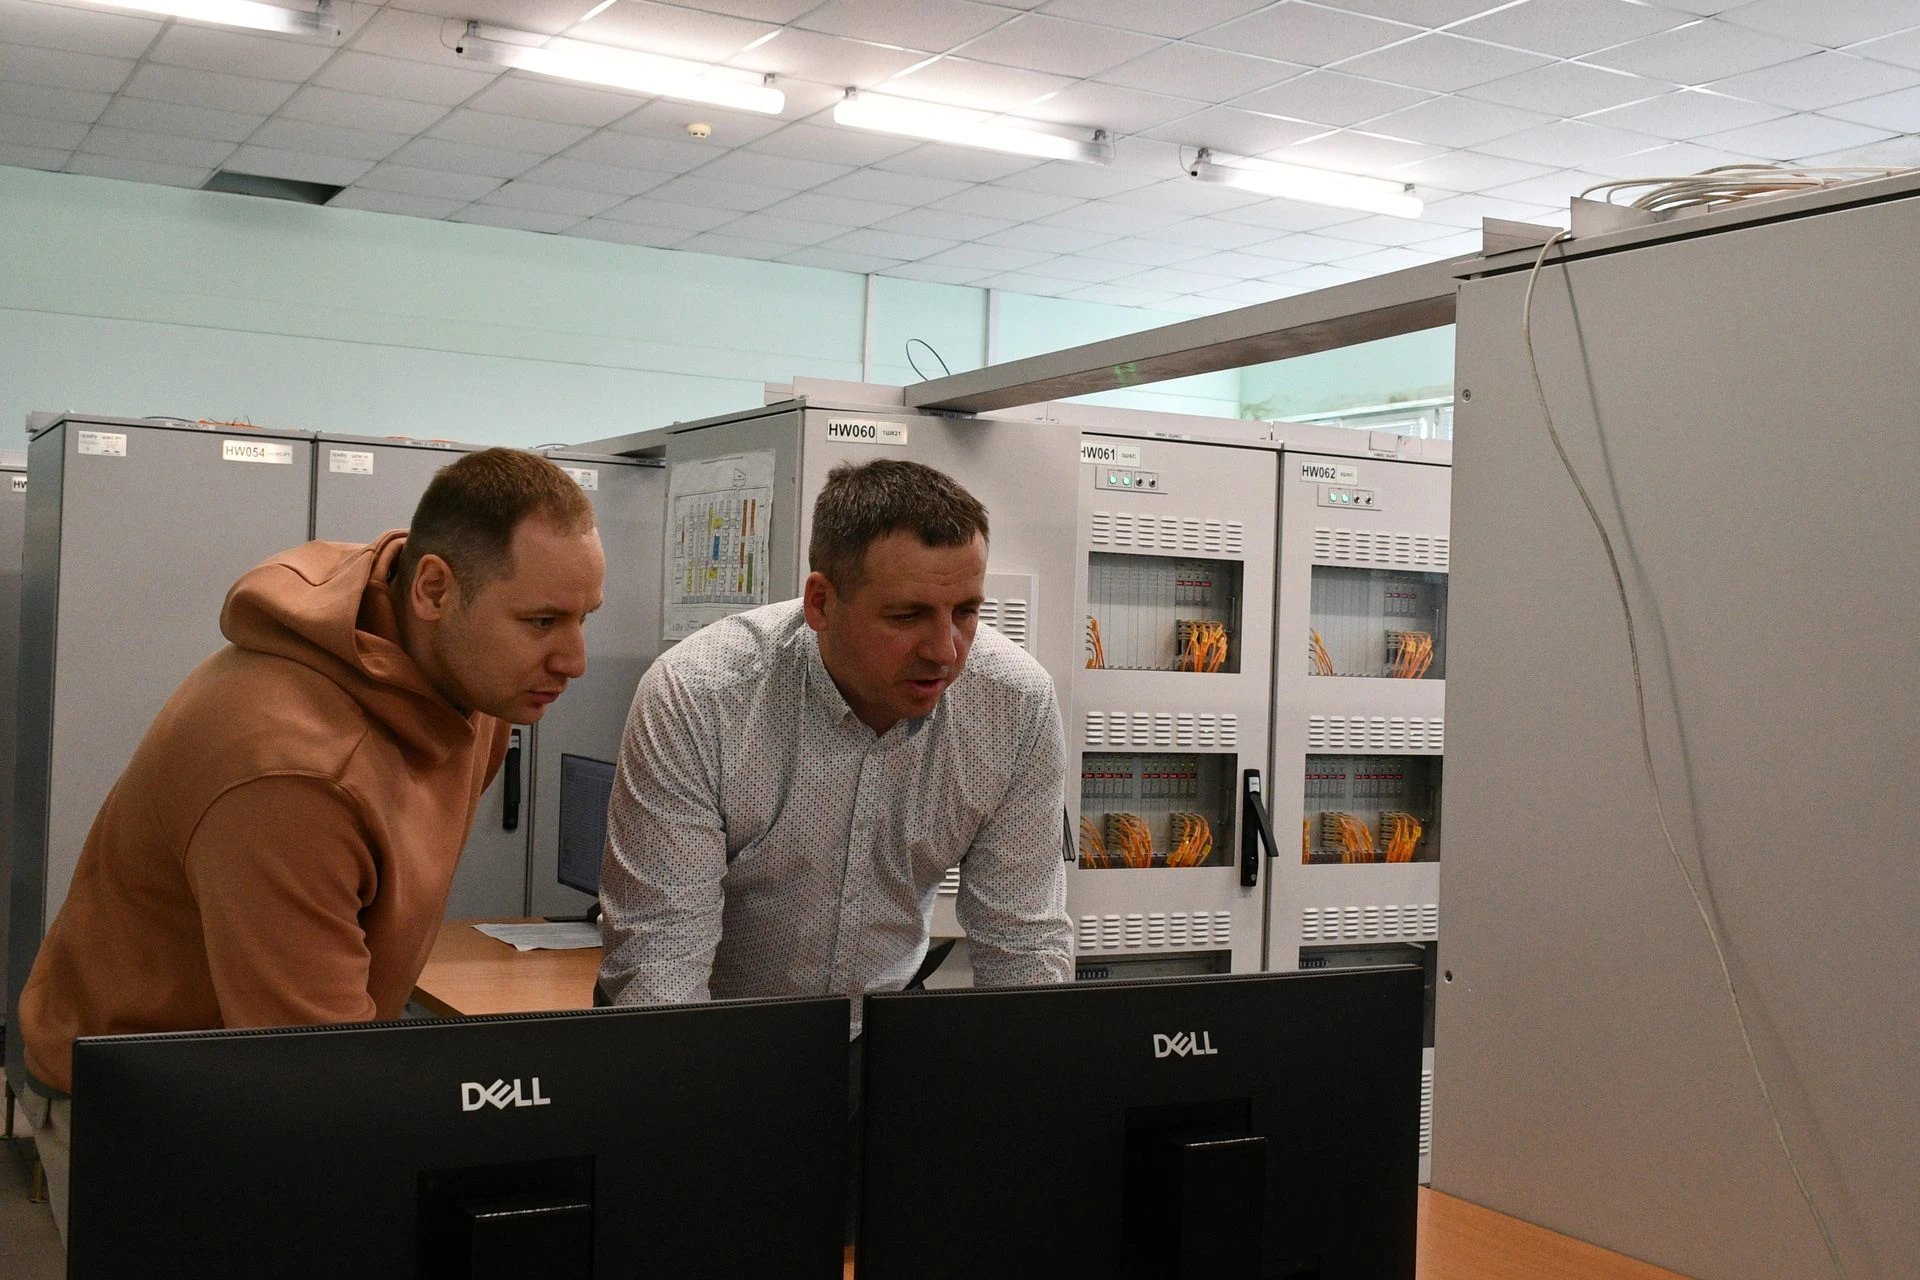
Інформаційно-керуюча платформа RadICS – FPGA-платформа для систем безпеки АЕС. Використання FPGA-технології дозволяє усунути ризики, пов’язані з операційними системами, мінімізувати вплив людського фактора, підвищити надійність обладнання, спростити технічне обслуговування та забезпечити масштабовність рішень для проєктів будь-якої складності.
Платформа RadICS пройшла незалежну оцінку міжнародної компанії exida та сертифікована за рівнем функційної безпеки SIL 3 в одному каналі відповідно до стандарту IEC 61508. Крім того, вона схвалена Комісією з ядерного регулювання США (US NRC) для застосування у системах безпеки атомних електростанцій без обмежень.
FPGA як стандарт галузі
FPGA-технології домінують у галузях, де дані повинні оброблятися на надвисоких швидкостях з абсолютною надійністю. Саме тому вони стали стандартом у енергетиці, телекомунікаціях, аерокосмічній та оборонній промисловості, високочастотній торгівлі, медичному обладнанні та сучасних дата-центрах. На відміну від програмних рішень, FPGA забезпечують детерміновану затримку, високу пропускну здатність і можливість глибокого паралелізму, що надзвичайно важливо для систем реального часу. Завдяки поєднанню продуктивності, енергоефективності та гнучкості реконфігурації, FPGA залишаються ключовою платформою для створення високопродуктивних цифрових систем. Щоб дізнатися більше, перейдіть на сторінку RadICS .